


Miasto Grybów realizuje projekt pn. „Poprawa cyberbezpieczeństwa w Urzędzie Miejskim w Grybowie” współfinansowany ze środków programu Fundusze Europejskie na Rozwój Cyfrowy 2021-2027, Priorytet II Zaawansowane usługi cyfrowe, Działanie 2.2 Wzmocnienie krajowego systemu cyberbezpieczeństwa.

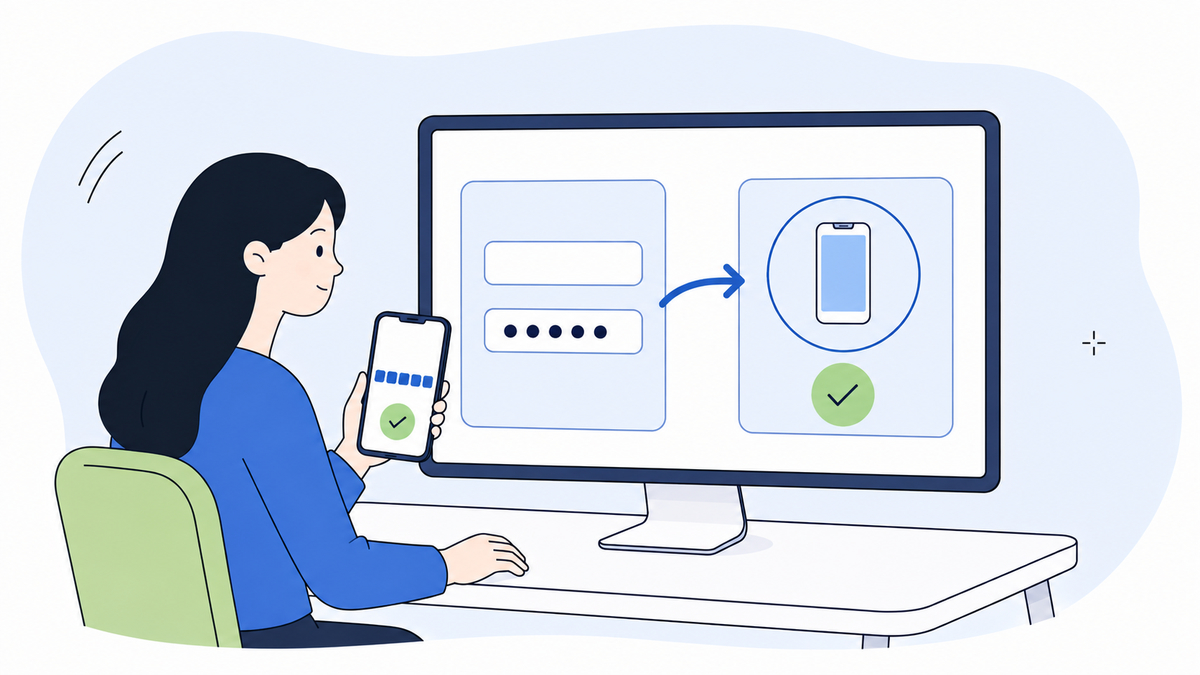
Hasło chroni pocztę, dokumenty, system finansowo-księgowy, chmurę i wiele innych usług wykorzystywanych każdego dnia w pracy. Ale co się stanie, jeśli ktoś pozna Twoje hasło?
Może zostać wyłudzone przez phishing. Może wyciec z innego serwisu. Może zostać przechwycone przez złośliwe oprogramowanie albo odgadnięte podczas automatycznego ataku.
Dlatego coraz częściej samo hasło nie wystarcza. Potrzebny jest DRUGI KLUCZ.
2FK – uwierzytelnianie dwuskładnikowe wymaga wykorzystania dwóch niezależnych składników podczas potwierdzania tożsamości użytkownika.
Nawet jeżeli przestępca pozna hasło, nadal musi pokonać drugą warstwę zabezpieczeń.
1. HASŁO MOŻE ZOSTAĆ SKRADZIONE
Cyberprzestępca nie zawsze próbuje „włamać się” do systemu. Bardzo często próbuje po prostu zdobyć dane prawdziwego użytkownika.
Microsoft w Digital Defense Report 2025 wskazuje, że ponad 97% obserwowanych ataków na tożsamość stanowiły ataki password spray lub brute force.
Oznacza to masowe próby odgadywania danych uwierzytelniających.
Zagrożenie w liczbach.
| Wskaźnik | Dane |
| Ataki password spray i brute force wśród ataków na tożsamość - Microsoft 2025 | Ponad 97% |
| Redukcja ryzyka przejęcia tożsamości dzięki nowoczesnemu MFA - Microsoft | Ponad 99% |
| Incydenty przeanalizowane przez ENISA | 4 875 |
| Phishing jako zidentyfikowany początkowy wektor ataku - ENISA | ok. 60% |
| Wykorzystanie podatności - dla porównania | 21,3% |
| Credential abuse jako początkowy wektor naruszeń - Verizon DBIR 2026 | 13% |
Wniosek: dane logowania są wartościowym celem dla cyberprzestępców.
Hasło powinno być silne i unikalne, ale warto zabezpieczyć konto również na wypadek jego przejęcia.
2. 2FK, 2FA, MFA - CO TO WŁAŚCIWIE ZNACZY?
W praktyce można spotkać kilka określeń:
- 2FK – uwierzytelnianie dwuskładnikowe
- 2FA – Two-Factor Authentication
- MFA – Multi-Factor Authentication
W przypadku 2FK/2FA podczas logowania wykorzystywane są dwa różne składniki uwierzytelniania.
MFA jest pojęciem szerszym – oznacza uwierzytelnianie wieloskładnikowe.
Trzy podstawowe rodzaje składników.
| Składnik | Czyli… | Przykład |
| Coś, co WIESZ | Wiedza | Hasło, PIN |
| Coś, co MASZ | Posiadanie | Telefon, klucz bezpieczeństwa |
| Coś, czym JESTEŚ | Cecha biometryczna | Odcisk palca, rozpoznawanie twarzy |
Przykład:
HASŁO + KOD Z APLIKACJI = 2FK
Pierwszy składnik to coś, co wiesz. Drugi to coś, co masz.
WAŻNE
- Dwa hasła nie tworzą prawdziwego 2FK.
- HASŁO + PIN to nadal dwa elementy należące do kategorii „coś, co wiesz”.
Istotą 2FK jest wykorzystanie różnych rodzajów składników.
3. JAK „DRUGI KLUCZ” CHRONI KONTO?
Wyobraź sobie zwykłe logowanie:
LOGIN → HASŁO → DOSTĘP
Jeżeli przestępca zdobędzie login i hasło, może próbować zalogować się jako Ty.
Przy 2FK sytuacja wygląda inaczej:
LOGIN → HASŁO → DRUGI SKŁADNIK → DOSTĘP
Przestępca może znać:
✓ LOGIN
✓ HASŁO
ale nadal brakuje mu:
✗ DRUGIEGO SKŁADNIKA
To właśnie dodatkowa warstwa ochrony.
Microsoft w Digital Defense Report 2025 wskazuje, że nowoczesne uwierzytelnianie wieloskładnikowe nadal zmniejsza ryzyko przejęcia tożsamości o ponad 99%. Nie oznacza to stuprocentowej ochrony. Oznacza natomiast, że MFA może radykalnie zmniejszyć ryzyko skutecznego wykorzystania skradzionego hasła.
4. NIE KAŻDY „DRUGI KLUCZ” JEST TAK SAMO DOBRY
Drugi składnik może być realizowany na różne sposoby.
| Metoda | Przykład | Ogólna ocena |
| SMS | Kod przesłany na telefon | Lepszy niż samo hasło, ale podatny na określone ataki |
| Kod e-mail | Kod wysłany pocztą | Zależy od bezpieczeństwa skrzynki |
| TOTP | Kod z aplikacji uwierzytelniającej | Silniejsza metoda, ale nadal możliwy phishing |
| Powiadomienie PUSH | Zatwierdzenie logowania w aplikacji | Wygodne, wymaga świadomej weryfikacji |
| Number matching | Przepisanie/wybranie liczby pokazanej podczas logowania | Ogranicza część ataków typu MFA fatigue |
| Klucz bezpieczeństwa | Fizyczny klucz FIDO2 | Bardzo wysoka odporność na phishing |
| Passkey | Uwierzytelnianie kryptograficzne | Wysoka odporność na phishing |
Najważniejsza zasada:
KAŻDE MFA NIE JEST AUTOMATYCZNIE ODPORNE NA PHISHING.
Nowoczesne mechanizmy oparte na standardach FIDO2/WebAuthn, w tym odpowiednio wdrożone passkeys i fizyczne klucze bezpieczeństwa, mogą zapewniać znacznie wyższą odporność na phishing niż tradycyjny kod SMS.
5. „DOSTAŁEM KOD. KOMU MAM GO PODAĆ?”
Nikomu. Kod jednorazowy jest elementem uwierzytelnienia.
Jeżeli podczas rozmowy telefonicznej ktoś mówi: „Jestem z działu IT. Za chwilę otrzyma Pan kod. Proszę mi go przeczytać.” należy potraktować to jako bardzo poważny sygnał ostrzegawczy.
Podobnie w przypadku wiadomości: „Aby anulować blokadę konta, wpisz otrzymany kod tutaj.”
Przestępca może właśnie próbować zalogować się na Twoje konto i potrzebuje tylko drugiego składnika.
Zasada:
| Otrzymujesz… | Co robisz? |
| Kod podczas własnego logowania | Używasz go wyłącznie w procesie logowania |
| Kod bez próby logowania | Nie podajesz go nikomu |
| Telefon z prośbą o kod | Odmawiasz i weryfikujesz rozmówcę |
| E-mail z prośbą o kod MFA | Nie przekazujesz kodu |
| SMS z kodem, którego nie zamawiałeś | Traktujesz jako sygnał ostrzegawczy |
Kod MFA powinien pozostać tylko dla Ciebie.
6. „ZATWIERDŹ LOGOWANIE” - ALE CZY TO TY SIĘ LOGUJESZ?
Popularną metodą MFA są powiadomienia PUSH.
Na telefonie pojawia się: „Czy próbujesz się zalogować?”
To wygodne rozwiązanie, ale wymaga świadomego działania.
Cyberprzestępca posiadający hasło może próbować wielokrotnie inicjować logowanie, licząc, że użytkownik w końcu kliknie: ZATWIERDŹ dla świętego spokoju.
Technika ta jest określana m.in. jako MFA fatigue lub MFA bombing.
NIE ZATWIERDZAJ AUTOMATYCZNIE
Zanim zaakceptujesz powiadomienie, sprawdź:
- Czy właśnie próbuję się zalogować?
- Czy rozpoznaję usługę?
- Czy spodziewam się tego komunikatu?
- Czy dane logowania są zgodne z moją aktywnością?
Jeżeli odpowiedź brzmi NIE: NIE ZATWIERDZAJ.
Nieoczekiwane żądanie MFA może oznaczać, że ktoś zna już Twoje hasło.
7. DLACZEGO CYBERPRZESTĘPCA ATAKUJE MFA?
Bo wie, że drugi składnik działa. Jeżeli nie może go łatwo ominąć technicznie, może próbować przekonać Ciebie, abyś zrobił to za niego.
Microsoft opisuje m.in. ataki wykorzystujące:
- przechwytywanie kodów,
- SIM swapping,
- MFA fatigue,
- strony phishingowe przechwytujące dane uwierzytelniające,
- techniki adversary-in-the-middle (AiTM),
- kradzież tokenów sesyjnych.
Dlatego 2FK/MFA nie zwalnia z myślenia.
HASŁO + MFA + ŚWIADOMY UŻYTKOWNIK
To znacznie lepsze zabezpieczenie niż każdy z tych elementów stosowany osobno.
8. MFA A PHISHING - WAŻNE POŁĄCZENIE
Według ENISA Threat Landscape 2025 phishing odpowiadał za około 60% zidentyfikowanych początkowych wektorów ataków w analizowanym zbiorze incydentów.
Fałszywa strona może więc próbować wykraść nie tylko hasło.
Może wyglądać następująco:
- Otrzymujesz phishing.
- Klikasz link.
- Widzisz fałszywe logowanie.
- Podajesz hasło.
- Strona prosi o kod MFA.
- Podajesz kod.
- Przestępca próbuje wykorzystać przejęte dane.
Dlatego kod jednorazowy nie oznacza, że można bezpiecznie logować się na dowolnej stronie.
NAJPIERW SPRAWDŹ STRONĘ. DOPIERO POTEM SIĘ LOGUJ.
9. MFA CHRONI NIE TYLKO POCZTĘ
Jeżeli organizacja udostępnia uwierzytelnianie wieloskładnikowe, szczególnie warto chronić nim konta zapewniające dostęp do ważnych danych i usług.
| Konto | Co może zdobyć przestępca? |
| Poczta służbowa | Korespondencję, kontakty, możliwość podszywania się |
| Microsoft 365 / Google Workspace | Pocztę, dokumenty i dane w chmurze |
| VPN | Dostęp do zasobów organizacji |
| System finansowy | Informacje finansowe |
| Kadry / HR | Dane pracowników |
| CRM | Dane klientów |
| Chmura | Dokumenty i współdzielone zasoby |
| Konto administratora | Możliwość dokonania poważnych zmian w systemach |
Szczególnie istotne są konta uprzywilejowane i konta umożliwiające dostęp zdalny.
Verizon DBIR 2026 wskazuje, że w części publicznie opisanych incydentów dotyczących środowisk chmurowych i podmiotów trzecich jedną z przyczyn było niebezpieczne uwierzytelnianie, w tym brak MFA.
10. CO ZROBIĆ, GDY POJAWI SIĘ PODEJRZANE ŻĄDANIE MFA?
Nie ignoruj takiego zdarzenia. Może ono oznaczać próbę ataku.
Jeżeli…
| Zdarzenie | Reakcja |
| Dostajesz nieoczekiwany kod | Nie przekazuj go nikomu |
| Pojawia się obce żądanie PUSH | Odrzuć je |
| Żądania pojawiają się wielokrotnie | Zgłoś problem do IT |
| Ktoś telefonicznie prosi o kod | Nie podawaj go |
| Zatwierdziłeś obce logowanie | Natychmiast zgłoś incydent |
| Podałeś kod na podejrzanej stronie | Natychmiast zgłoś incydent |
| Podejrzewasz przejęcie hasła | Poinformuj IT i postępuj zgodnie z procedurą organizacji |
Szybkie zgłoszenie umożliwia administratorowi podjęcie działań – np. zabezpieczenie konta, unieważnienie aktywnych sesji czy analizę logowań.
11. MFA NIE ZASTĘPUJE DOBREGO HASŁA
Drugi składnik jest dodatkowym zabezpieczeniem, a nie usprawiedliwieniem dla słabego hasła.
Nie należy myśleć: „Mam MFA, więc moje hasło może być proste.”
Prawidłowy model wygląda tak:
SILNE I UNIKALNE HASŁO + MFA / 2FK + OSTROŻNOŚĆ WOBEC PHISHINGU + AKTUALNE OPROGRAMOWANIE = WIELOWARSTWOWA OCHRONA KONTA
Jeżeli jedna warstwa zabezpieczeń zawiedzie, kolejna może powstrzymać atak.
12. PODSUMOWANIE
Hasło jest pierwszą linią obrony. Drugi składnik sprawia, że samo zdobycie hasła może nie wystarczyć do przejęcia konta.
Microsoft wskazuje, że nowoczesne MFA zmniejsza ryzyko przejęcia tożsamości o ponad 99%.
HASŁO MOŻE WYCIEC. DRUGI KLUCZ MOŻE ZATRZYMAĆ ATAK.
Ale tylko wtedy, gdy korzystasz z niego świadomie.
NIE PODAWAJ KODÓW.
NIE ZATWIERDZAJ OBCYCH LOGOWAŃ.
KORZYSTAJ Z MFA.
13. ŹRÓDŁA DANYCH
Powyższy materiał opracowano w ramach realizacji projektu pn. „Poprawa cyberbezpieczeństwa w Urzędzie Miejskim w Grybowie” współfinansowany ze środków programu Fundusze Europejskie na Rozwój Cyfrowy 2021-2027, Priorytet II Zaawansowane usługi cyfrowe, Działanie 2.2 Wzmocnienie krajowego systemu cyberbezpieczeństwa.